ISO 42001: Fra AI-eksperimenter til ansvarlig brug af AI
ISO 42001 gør ansvarlig AI til noget konkret. Se, hvad standarden er, hvor virksomheder kæmper med AI governance og shadow AI, og hvordan I kommer i gang.
De fleste virksomheder har efterhånden taget AI i brug på den ene eller anden måde. Men langt færre har taget stilling til, hvordan det skal styres. For organisationer, der er i gang med deres AI-rejse eller gerne vil i gang, er ISO 42001 et rigtig godt udgangspunkt. Jeg er selv overbevist om, at standarden bliver langt vigtigere, end de fleste regner med.
Gennem mit arbejde ser jeg, at virksomheder er ved at gå fra at eksperimentere med AI til faktisk at bruge det på tværs af afdelinger. Og det er præcis her spørgsmålet om styring dukker op. Hvem har ansvaret? Hvad må vi? Og ved vi overhovedet, hvad medarbejderne bruger?
I den her artikel giver jeg dig et indblik i, hvad ISO 42001 er, hvor virksomhederne typisk kæmper, hvordan standarden hænger sammen med EU AI Act, og hvordan I kommer i gang.
ISO 42001 kort fortalt
Så hvad er ISO 42001 egentlig?
ISO 42001 er en international standard for AI Management Systems. Den udkom i december 2023 og er den første af sin slags.
ISO står for International Organization for Standardization og er verdens største udgiver af internationale standarder. (42001 er udgivet sammen med IEC, derfor hedder den officielt ISO/IEC 42001.) Når der kommer en ny ISO-standard, betyder det, at en gruppe eksperter på tværs af lande og brancher er gået sammen om at sætte retningslinjerne for et område. I det her tilfælde:
hvordan en organisation styrer sin brug af AI.
Standarden giver en struktureret måde at arbejde med ansvar, risici, gennemsigtighed, datakvalitet og de etiske, juridiske og sociale spørgsmål, der følger med AI.
Hvis du kender ISO 27001 for informationssikkerhed, vil du kunne genkende opbygningen.
ISO 42001 handler om hele organisationen, ikke om en model eller et værktøj.
Hvorfor timingen er perfekt
Vi lever i en verden, hvor udviklingen konstant overhaler reguleringen. AI crusher data, giver anbefalinger, designer, skriver og hjælper os med at træffe beslutninger. Men der er stadig en black box omkring AI, og hvordan det rent faktisk fungerer.
Der findes masser af principper for ansvarlig og etisk AI. Problemet er, at de sjældent fortæller en virksomhed, hvordan den konkret skal organisere arbejdet. Det er det hul, ISO 42001 prøver at lukke. Den gør ansvarlig AI til noget operationelt.
Vend den sorte boks på hovedet?
ISO 42001 åbner ikke den sorte boks. Det er heller ikke, hvad man som organisation ønsker, men den hjælper med at vende boksen på hovedet. I stedet for at forsøge at forklare alt, hvad der sker inde i modellen, får du styr på det, du og din organisation faktisk kan styre: hvordan og hvornår I bruger AI, hvem der har ansvaret, og hvornår mennesket skal være med i processen.
Det giver en klarere ansvarsplacering, fordi det bliver tydeligt, hvem der står til ansvar for hvad. Det er en nødvendighed, hvis vi skal have mere tiltro til AI. For uden styring bliver AI ofte brugt tilfældigt, nogle gange bevidst og andre gange ubevidst, og så får du hverken den effektivitet eller det ejerskab, du gerne vil have.
AI kommer ind i arbejdsgangene, om vi vil det eller ej
En situation, jeg selv oplevede, var med de nye Meta-briller. En kollega tog billeder af præsentationen gennem sine nye briller, så kollegaen bagefter kunne se pointerne fra slides. Er det den nye norm? En situation, hvor det er godt at have retningslinjerne på plads og et godt eksempel på, at AI kommer ind i vores arbejdsgange og hverdag, om vi ønsker det eller ej.
Derfor synes jeg, det er så vigtigt at komme i gang. Vi skal være på forkant med udviklingen af de her værktøjer. Det er lidt ligesom at have safety guidelines, før ulykken sker. Vi skal undervise medarbejderne i, hvordan de bruger AI-værktøjer forsvarligt, og hvilke retningslinjer vi følger.
To misforståelser om ISO 42001
"Det er kun for store AI-firmaer og udviklere." Det er en myte. Standarden er lige så vigtig for virksomheder, der implementerer og bruger AI. Faktisk er de fleste virksomheder primært brugere, og det er netop dem, der har brug for struktur, når Copilot, ChatGPT eller Claude rulles ud til hele organisationen. Standarden kan bruges af både små og store organisationer.
"Det er dyrt." Det behøver det ikke at være. Mange organisationer kan bruge standarden som inspiration til at skabe bedre styring af AI uden at gennemføre en fuld certificering. Og fordi AI skalerer så hurtigt, og vi stadig har den black box-tilgang til det, koster det typisk mere at lade være.
Min holdning er, at certificering ikke skal være det endelige mål. Målet er at få processerne ind i organisationen og få dem til at leve. Det vender jeg tilbage til senere i artiklen.
Her kæmper virksomhederne med AI governance
Lad mig gøre det mere konkret. Hvor er det egentlig, virksomhederne kæmper? Og hvilke risici er det, vi taler om?
Det oplever vi hos vores kunder
Det, vi ser hos mange af vores kunder, er, at de eksperimenterer med AI og prøver at forstå, hvor teknologien skaber værdi. Det er helt naturligt. Men det gør governance svært, for det er svært at definere risici og kontroller, før man ved, hvordan AI faktisk bliver brugt.
I de fleste tilfælde starter det med, at medarbejderne har fået adgang til AI, men at ingen har det fulde overblik over, hvad det bruges til. Der findes en politik for AI, men den er ikke nødvendigvis forankret i processerne. Rollerne er uklare. Og dokumentation opleves som enormt tungt eller uklart, så det bliver ikke gjort.
Et eksempel, vi har mødt, er en stor virksomhed, der rullede et AI-værktøj ud til alle medarbejdere. Planen var god: et fælles og godkendt AI-værktøj til hele organisationen. Men de medarbejdere, der i forvejen kendte til de forskellige AI-værktøjer, så hurtigt, at det valgte værktøj ikke kunne understøtte deres arbejdsopgaver lige så godt som de alternativer, de kendte. Så de begyndte at bruge andre værktøjer ved siden af. Ikke for at gå uden om reglerne, men fordi de ville have det bedste værktøj til opgaven.
Resultatet var, at virksomheden pludselig havde to verdener: den officielle løsning, som de havde styr på, og en uofficiel, som ingen havde overblik over. For mig viser det, at en udrulning af et værktøj ikke er det samme som AI governance. Man skal også følge med i, hvad medarbejderne faktisk har brug for, og hvad de faktisk bruger.
Shadow AI: Det, medarbejderne faktisk bruger
Der er tit stor forskel på, hvilke værktøjer virksomheden stiller til rådighed, og hvad medarbejderne faktisk bruger. Det kender man fra shadow IT, hvor medarbejdere bruger systemer, som IT-afdelingen ikke har godkendt. Shadow AI er det samme princip, bare med AI-værktøjer.
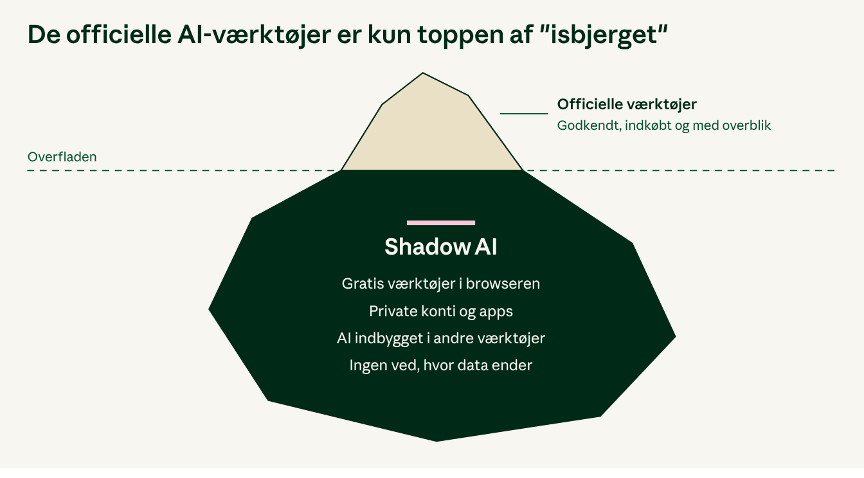
Virksomheden har overblik over de officielle værktøjer, men en stor del af brugen kan foregå under overfladen.
Som nævnt før bruges andre værktøjer ofte med en god intention. Det er medarbejdere, der gerne vil gøre deres arbejde bedre og hurtigere og derfor finder de værktøjer, der virker for dem. Men det betyder dog også, at virksomhedens data kan ende steder, hvor ingen har taget stilling til det. Og man kan ikke styre de risici ved AI, man ikke ved bliver brugt.
Løsningen er sjældent at forbyde. Med forbehold vil jeg mene man i stedet skal give medarbejderne gode, godkendte alternativer og klare regler for, hvad der må deles samt de rette restriktioner i selve værktøjet.
Generativ AI er svær at validere
Dertil kommer, at det kan være svært at validere generative AI-systemer, fordi outputtet ikke altid er det samme. Spørger du to gange, får du ikke nødvendigvis samme svar. Det gør kvalitetssikring mere kompleks, end vi er vant til med traditionelle IT-systemer.
Når AI-teamet og legal ikke taler samme sprog
Mange organisationer har legal- og compliance-folk, der skal sikre, at brugen af AI lever op til GDPR, kontrakter og nu også AI Act. Det er ofte her, gnidninger opstår. AI-teamet vil gerne hurtigt videre med nye use cases, mens legal skal bruge dokumentation og en vurdering af risikoen, før de kan sige god for det.
Typisk vil compliance have svar på spørgsmål som:
- Hvilke data bruges, og hvor ender de?
- Er der en databehandleraftale med leverandøren?
- Er der lavet en konsekvensanalyse (DPIA), hvis der indgår persondata?
- Hvilken risikokategori falder løsningen i under AI Act?
- Hvem har ansvaret, hvis noget går galt?
Her kan ISO 42001 fungere som et fælles sprog. Når roller, risikovurderinger og dokumentation er på plads fra start, behøver legal ikke at blive bremseklodsen til sidst. De bliver i stedet en del af processen.
AI-risici er mere end IT-sikkerhed
En af de vigtigste pointer for mig er, at risici ved AI er bredere end klassisk informationssikkerhed. Når vi taler AI-risici, handler det blandt andet om:
- Bias og diskrimination, fx når data giver skæve resultater.
- Persondata og privacy: hvor ender data, og hvem har adgang?
- Misinformation og upålidelige svar, som ser troværdige ud.
- For meget tillid til AI, hvor mennesker lægger ansvaret over på systemet, især fordi AI har en tendens til at give os ret, også kaldet Sycophancy.
- Systemadfærd, når AI interagerer med andre systemer på måder, vi ikke havde forudset.
- Miljø og ressourcer: energiforbruget ved brugen af værktøjerne og hvordan det påvirker vores miljø.
- Kontrakter: nogle kundekontrakter begrænser, hvordan man må bruge AI.
Flere af de risici handler slet ikke om teknik. De handler om mennesker, ansvar og tillid.
Etisk gæld, ikke kun teknisk gæld
Alle kender teknisk gæld. Man vælger en hurtig løsning nu og betaler for det senere. Men modeller og tools kan også føre til etisk gæld. Og det er svært at komme ud af, hvis man først er endt i et for stort hul.
AI skalerer så hurtigt, at det at have taget et etisk standpunkt er vigtigere end nogensinde, både for at være ansvarlig og for at bygge relationer op med dine kunder.
Fra risiko til handling: sådan bliver etik konkret
Det er let at blive enige om, at AI skal bruges etisk. Det svære er at gøre det til noget, man kan handle på. Her hjælper ISO 42001, fordi standarden beder dig om at se på to ting: risikoen for virksomheden og konsekvenserne for de mennesker, der bliver påvirket af systemet. Det er netop dér, etikken bliver konkret.
I praksis kan det koges ned til tre spørgsmål for hver måde, I bruger AI på:
- Hvad kan gå galt?
- Hvem bliver ramt, hvis det sker?
- Hvad gør vi for at undgå det?
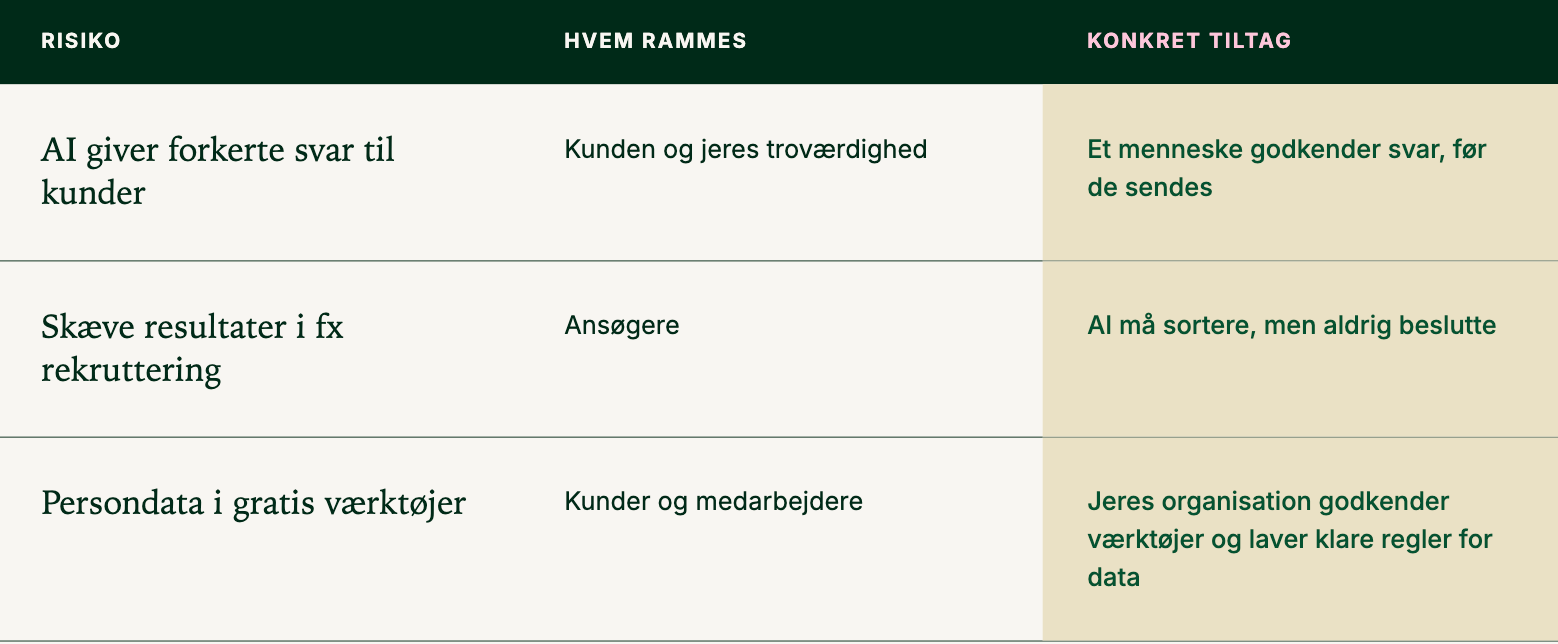
Etik handler altså ikke om store principper. Det handler om de små beslutninger, I træffer for hver use case. Og når de beslutninger er skrevet ned, har I også svaret, når en kunde spørger, hvordan I bruger AI ansvarligt.
Hvilken rolle har din virksomhed?
ISO 42001 skelner mellem forskellige roller i AI-værdikæden. Groft sagt er der dem, der udvikler AI, dem, der stiller AI til rådighed for andre, og dem, der bruger AI i egne processer.
De fleste virksomheder er primært brugere. Men rollen kan ændre sig. Hvis I begynder at bygge jeres egne agenter, tilpasse modeller eller tilbyde AI-funktioner til jeres kunder, rykker I tættere på at være udbyder. Og så ændrer kravene sig også. Derfor er det en god idé at tage stilling til jeres rolle for hvert AI-system, I bruger.
ISO 42001 og EU AI Act: Standard er ikke det samme som lov
Når jeg taler med kunder om ISO 42001, kommer EU AI Act næsten altid op. Og det giver god mening. Men de to ting bliver ofte blandet sammen, så lad mig prøve at skille dem ad.
Hvad er forskellen?
EU AI Act er lovgivning. Den stiller krav til virksomheder, der udvikler og bruger AI i EU, og kravene afhænger af, hvor risikabelt AI-systemet er.
ISO 42001 er en frivillig standard. Den giver en struktur for, hvordan man styrer AI i organisationen: roller, processer, risikovurderinger og dokumentation.
Det betyder også, at man ikke kan blive "certificeret i AI Act" på samme måde, som man kan blive certificeret efter en ISO-standard. Loven skal man overholde. Standarden kan man vælge at arbejde efter.
Hvorfor de alligevel hænger sammen
Selvom de er forskellige, overlapper de meget. Mange af de ting, ISO 42001 beder dig om at have styr på, er de samme ting, du får brug for i forhold til AI Act: overblik over jeres AI-systemer, risikovurderinger, klare roller, menneskeligt tilsyn og dokumentation.
Der arbejdes desuden på de såkaldte harmoniserede standarder under AI Act, som skal beskrive mere præcist, hvordan man lever op til loven. Forventningen er, at de kommer til at ligge tæt op ad mange af principperne i ISO 42001, men være mere specifikke på nogle områder.
Et konkret eksempel er AI-literacy. AI Act kræver allerede nu, at virksomheder sørger for, at medarbejdere, der arbejder med AI, har tilstrækkelige kompetencer og undervisning. Det er også en central del af ISO 42001. Forskellige roller kræver forskellige kompetencer, og det skal man have taget stilling til. Det er også en af grundene til, at vi i Capacit afholder AI-workshops for at give virksomheder og deres medarbejdere de nødvendige kompetencer og forudsætninger for at anvende AI på en ansvarlig måde.
Vent ikke på, at alt er på plads
Min pointe er: Vent ikke på, at alle EU-standarder er færdige, før I begynder at skabe struktur omkring AI. Det arbejde, I gør nu med overblik, ansvar og risici, er ikke spildt. Det er præcis det fundament, I får brug for, uanset hvordan detaljerne i reguleringen ender.
Certificering er ikke nødvendigvis målet
En af de ting, jeg synes er vigtigst at sige højt, er, at værdien af ISO 42001 ikke kun ligger i certifikatet.
For nogle virksomheder giver en certificering god mening. Det kan være et konkurrenceparameter, især hvis man leverer AI-løsninger til andre, eller hvis kunderne stiller krav om det. Et eksempel er Anthropic, virksomheden bag Claude, der i januar 2025 blev certificeret efter ISO 42001 (åbner i nyt vindue).
Men for mange virksomheder er det vigtigere at bruge standarden til at strukturere governance, risici og ansvar. Der er en væsentlig forskel på at arbejde efter principperne og at være formelt certificeret. Og min holdning er klar: Certificering skal ikke være det endelige mål. Målet er at få processerne ind i organisationen og få dem til at leve.
Sådan kommer I i gang med AI governance
Nu skal det handle om, hvordan I faktisk kommer i gang. For det er her, mange går i stå.
Du behøver ikke være tech-ekspert
Lad mig starte med det vigtigste: Du behøver ikke være tech-ekspert for at kunne govern AI. Men du skal forstå, at AI kommer ind på arbejdspladsen, og at det skal håndteres, ligesom du håndterer andre typer risici.
Governance er heller ikke et rent IT-projekt. Det kræver, at ledelsen er med, sætter retningen og afsætter ressourcer.
Start med overblik
Mit bedste råd er at starte med overblik. Før I kan styre AI-risici, skal I vide, hvilke AI-systemer I faktisk bruger. Sådan ville jeg gribe det an:
- Kortlæg hvilke AI-værktøjer og -systemer der bruges, også dem, I ikke selv har indkøbt.
- Beskriv hvad de bruges til.
- Find ud af hvilke teams og medarbejdere der bruger dem.
- Afklar jeres rolle for hvert system: bruger, udbyder eller udvikler.
- Vurder de vigtigste risici, og hvem der påvirkes.
- Beslut hvilke kontroller og retningslinjer der skal til.
- Placér ansvar og ejerskab hos konkrete personer.
- Dokumentér og følg løbende op.
Det lyder måske af meget, men det behøver ikke at være tungt. Pointen er, at governance skal følge den måde, I faktisk bruger AI på. Ikke kun teknologien.
Det skal I have styr på
Når overblikket er på plads, kan I begynde at bygge struktur. ISO 42001 indeholder et bilag, Annex A, med konkrete kontroller, I kan bruge som en tjekliste. De dækker blandt andet AI-politik, roller og ansvar, data, leverandører og selve brugen af AI-systemerne. Standarden kræver også en konsekvensvurdering (AI impact assessment) af, hvordan et AI-system påvirker de mennesker, der bruger det eller bliver berørt af det. Her er de områder, jeg synes er vigtigst for de fleste virksomheder, samlet i fire faser:
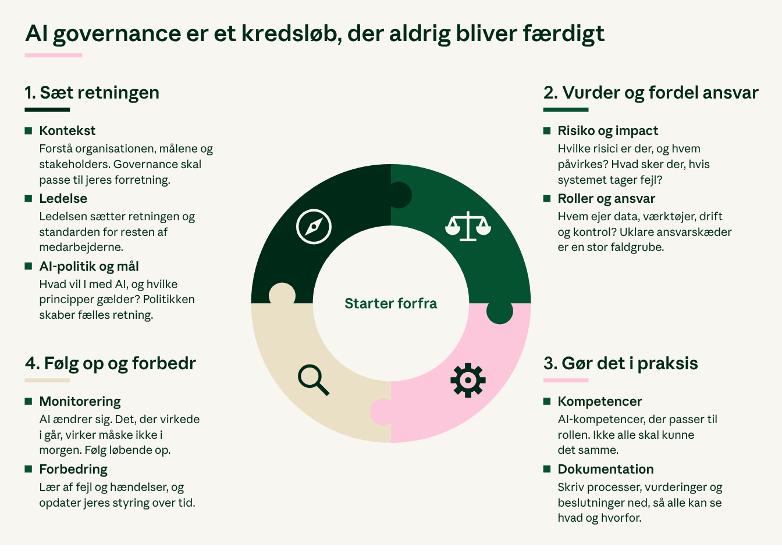
De ni områder hænger sammen i et kredsløb: I sætter retningen, vurderer risici, gør det i praksis og følger op, og så starter det forfra.
Gør det proportionalt
En vigtig pointe: Governance skal passe til jeres størrelse og jeres brug af AI. En mindre virksomhed, der bruger Copilot til mails og mødereferater, skal ikke bygge det samme compliance struktur som en bank, der bruger AI til kreditvurdering. Start småt, og byg på, efterhånden som jeres brug af AI vokser.
Governance er det, der skiller vindere fra tabere
Teknologi, ansvar og forretningsværdi. Det er de tre ting, jeg mener, AI governance skal samle.
Jeg tror, effektiv governance af AI er det, der kommer til at skille vindere fra tabere. Der kommer så mange nye modeller og updates, og konkurrencen er hård. Hvordan den enkelte virksomhed bruger AI over for sine stakeholders og kunder, bliver afgørende. Governance er vigtigere end nogensinde.
AI er med til at forme vores virkelighed
Og så vil jeg slutte med den pointe, jeg synes er vigtigst af dem alle.
Når vi bruger AI, og den svarer, så tror vi på den. Og hvis vi træffer beslutninger på baggrund af dens output, er den med til at forme vores virkelighed. Vil vi så ikke gerne vide, at den er governed ordentligt?
Derfor synes jeg ikke, vi skal se governance som en bureaukratisk forhindring. Vi skal se det som at co-create vores fremtidige arbejdsplads. Gjort rigtigt bliver det ikke noget, der stopper innovation. Det bliver det, der gør det muligt at skalere AI ansvarligt og skabe en varig konkurrencefordel for både os selv og vores kunder.